Cybersecurity bedrijf Kaspersky ontdekt kwetsbaarheid in draadloze barcodescanners. 22 oktober 2026
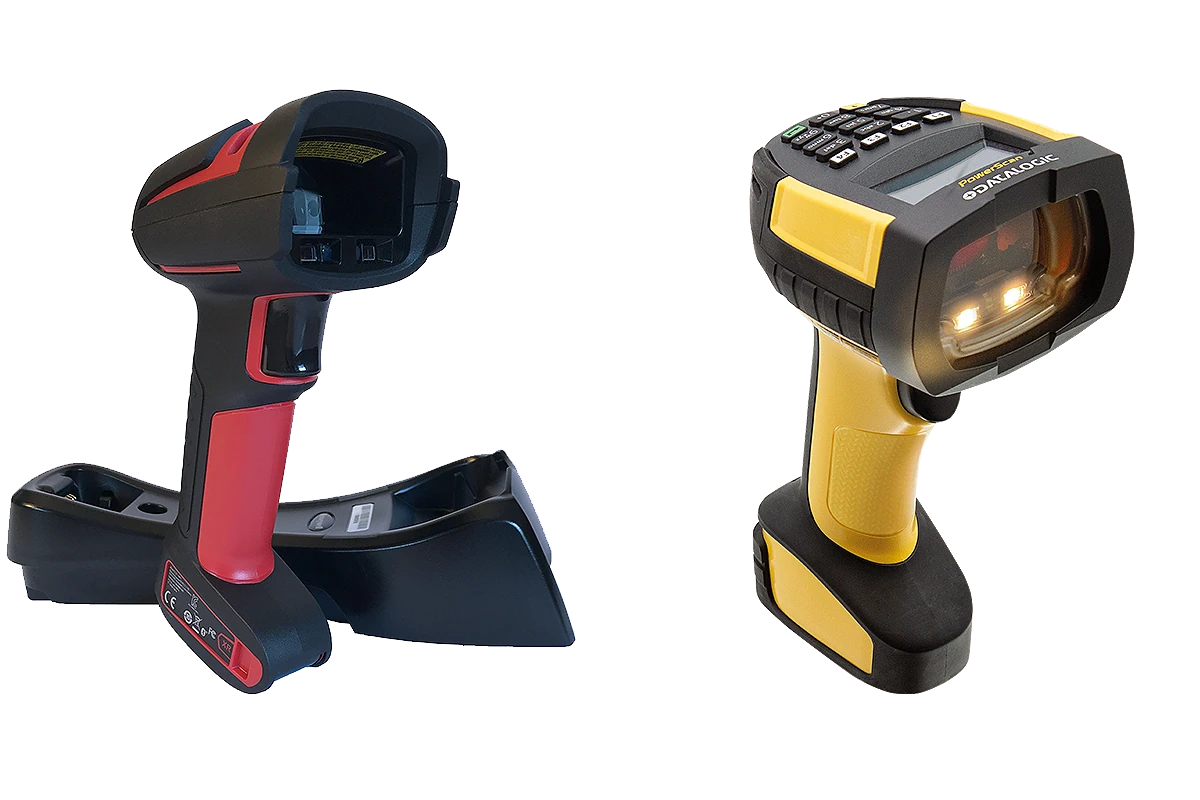
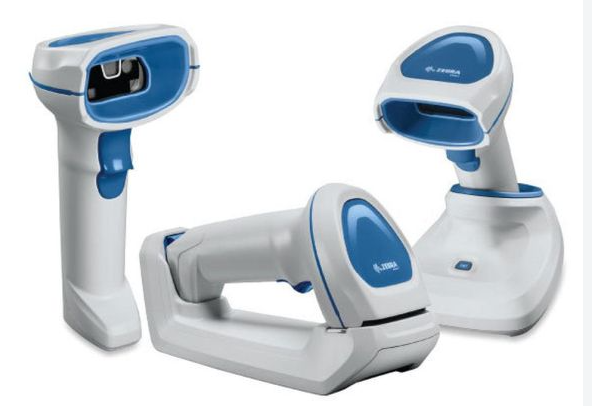
Een via een basisstations met een PC gekoppelde barcodescanner worden vaak gezien als een ‘domme’ scanner en loopt hierdoor de kans om buiten het aandachtsveld van IT-security en cyberveiligheid te blijven.
Tijdens recent onderzoek ontdekten beveiligingsexperts wel degelijk aanvalmogelijkheden bij dit van bluetooth communicatie gebruik makend type barcodescanner. Belangrijkste beveiligingsprobleem is dat er geen authenticatie plaatsvindt tussen de scanner en het basisstation. Hierdoor kan een aanvaller binnen het bluetooth bereik (wat inmiddels al 100 meter kan zijn) ‘opdrachten’ zoals toetsaanslagen naar het aangesloten systeem sturen om ongeoorloofde (foutieve) registraties te doen of ongewenste acties uit te voeren.
De onderzoekers waarschuwen dat deze manier van ongeoorloofd toegang verkrijgen de opmaat kan zijn om door te dringen in andere bedrijfskritische systemen. De ‘domme’ barcodescanner fungeert daarbij uitsluitend als toegangspunt. Het grote risico ontstaat doordat de aangesloten computer onderdeel is van de algehele operationele omgeving en verbindingen heeft met andere belangrijke systemen zoals het ERP of WMS.
Betreffende barcodescanners worden breed toegepast binnen productieomgevingen, magazijnen, ziekenhuizen, apotheken en retail.
Hoewel de meeste barcodescanner fabrikanten gebruik maken van deze kwetsbare bluetooth communicatie zijn er ook fabrikanten die kiezen voor een veiligere – en op een gesloten protocol gebaseerde – draadloze communicatie techniek.
Zoals hieruit blijkt speelt cybersecurity op alle niveaus.
Als Vierpool helpen we je graag op weg om deze toegangsdeur gesloten te houden.
Voor meer informatie kun je jouw gegevens achterlaten via het persoonlijke AUTO-ID advies formulier, waarna wij contact met je opnemen.
Zelf bellen mag natuurlijk ook, wij zijn bereikbaar onder nummer 0346-594 511.
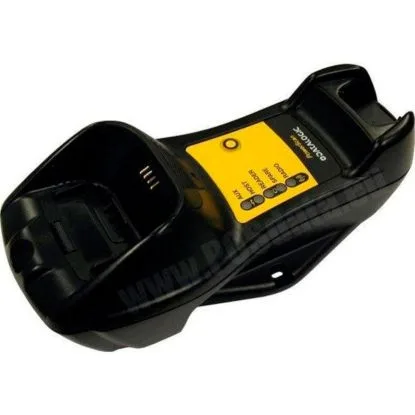 DatalogicBC-9030 910Mhz PowerScan Basisstationsku: 2017686bekijk in de shop
 DatalogicDS5100-1305 MED.RANGE,ETH,SUBZERO Laserscannersku: 2311725bekijk in de shop
 DatalogicMagellan 1500i USB Kit - blacksku: 2051600bekijk in de shop
 DatalogicQL300 STANDARD CONNECTION MODULEsku: 2390389bekijk in de shop
 DatalogicM120 Deflection Mirrorsku: 2336166bekijk in de shop
 DatalogicFrontGlass PowerScan PD/M9500 serie + Led's Replace Windowsku: 2090160bekijk in de shop
 ZebraPrintkop Zebra ZT200 serie - 203dpisku: 2561214bekijk in de shop
 DatalogicEthernet/ Profinet Module t.b.v. PowerScan 9600sku: 2017248bekijk in de shop
 DatalogicDS2100N-1210 New Model, Std-Range Rastersku: 2303320bekijk in de shop
 DatalogicSkorpio X5 Holster excl. riemsku: 2100780bekijk in de shop
 HoneywellCK65 Terminal Android Wifi Num 1D/2D St.Rangesku: 2130620bekijk in de shop
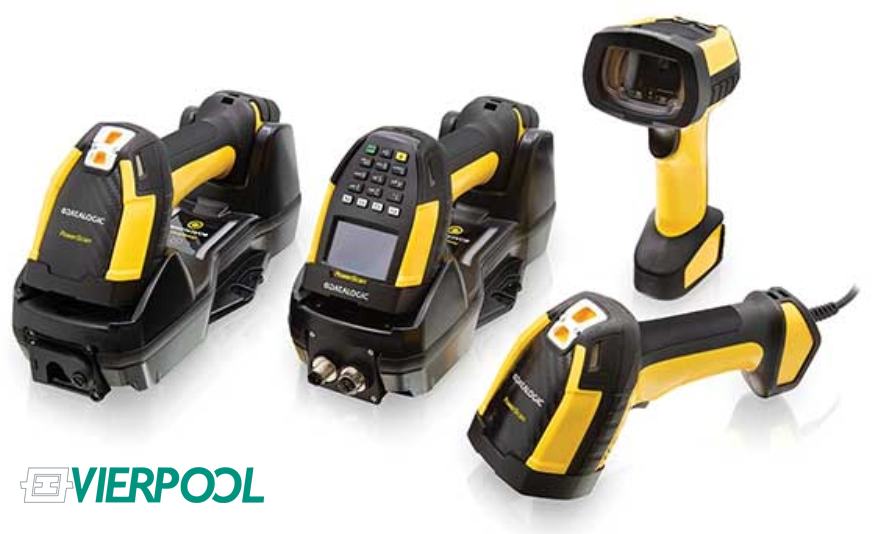 DatalogicBC-9130 Bassisstation met spare batt. slotsku: 2017216bekijk in de shop